
一、源码介绍
Coruna(代号 CryptoWaters)是一套面向 iOS 设备的零点击网页渗透测试源码,定位为安全研究与漏洞验证工具。该源码采用模块化设计,覆盖从 WebKit 远程攻击到内核权限提升的完整攻击链条,适用于 iOS 13.0 至 17.2.1 系统版本环境。
源码整体架构包含 5 条攻击链与 23 个漏洞利用模块,在本地网络或授权测试场景下,可辅助安全人员快速评估目标 iOS 设备的防护能力。本源码仅限学习、研究与授权测试使用,严禁用于非法用途。
二、核心功能
整条渗透过程无需用户点击或安装任何应用,只需诱导目标设备访问攻击页面,即可触发后续完整入侵流程,实现 无感知自动渗透。该特性在针对性安全检测和红队评估中具有较高的实用价值。
代码内置完整的提权利用链:优先利用 WebKit 浏览器漏洞获取远程代码执行能力,随后通过 PAC 绕过和沙箱逃逸技术突破应用隔离,最终结合内核漏洞实现系统最高权限接管,过程无需用户交互。
三、架构与攻击链解析
Coruna 的攻击链设计遵循 iOS 系统安全层次,由浅入深逐级突破:WebKit 漏洞利用 → PAC 绕过 → 沙箱逃逸 → 内核提权 → PPL 权限绕过。每一步都对应独立的漏洞模块,便于研究人员分析单一环节或在整体框架下完成联动测试。
各模块之间通过标准接口进行调度,支持按需启用或关闭特定攻击环节,在合法授权前提下,能够有效还原真实攻击路径,为漏洞修复提供可复现的验证环境。
四、适用范围
源码兼容 iOS 13.0 – 17.2.1 全系列主要版本,覆盖从 A 系列芯片到 M 系列芯片的多代设备类型。经过代码优化,不同攻击链可以根据目标系统版本动态调整匹配策略,从而提升漏洞触发的稳定性和兼容表现。
为保证测试结果的准确性,建议在受控网络环境中搭配专用测试设备运行,并针对不同的 iOS 版本分别建立基准测试档案,以便对比各模块的执行状态与绕过效果。
五、部署与使用建议
本源码以标准 Web 服务方式运行,可快速部署在常见服务器环境中。部署完成后,只需向目标设备发送访问链接,即可在后台记录交互与利用进程状态。
建议研究人员在使用前充分理解每一层漏洞模块的触发前提与利用逻辑,避免在不具备授权的设备上执行测试。任何绕过系统安全机制的测试行为,必须严格遵守当地法律法规及网络安全相关规定。
六、合规与安全声明
源码仅供信息安全教学、漏洞研究与授权环境下的安全测试使用,任何个人或组织不得将其用于非法入侵、恶意攻击或破坏他人信息系统。请在下载学习后 24 小时内删除相关代码,因不当使用产生的一切法律后果由使用者自行承担。
安全研究的价值在于发现并推动修复漏洞,而不是滥用漏洞。我们鼓励技术爱好者基于本源码深入了解 iOS 安全机制,共同促进移动端安全生态的健康发展。
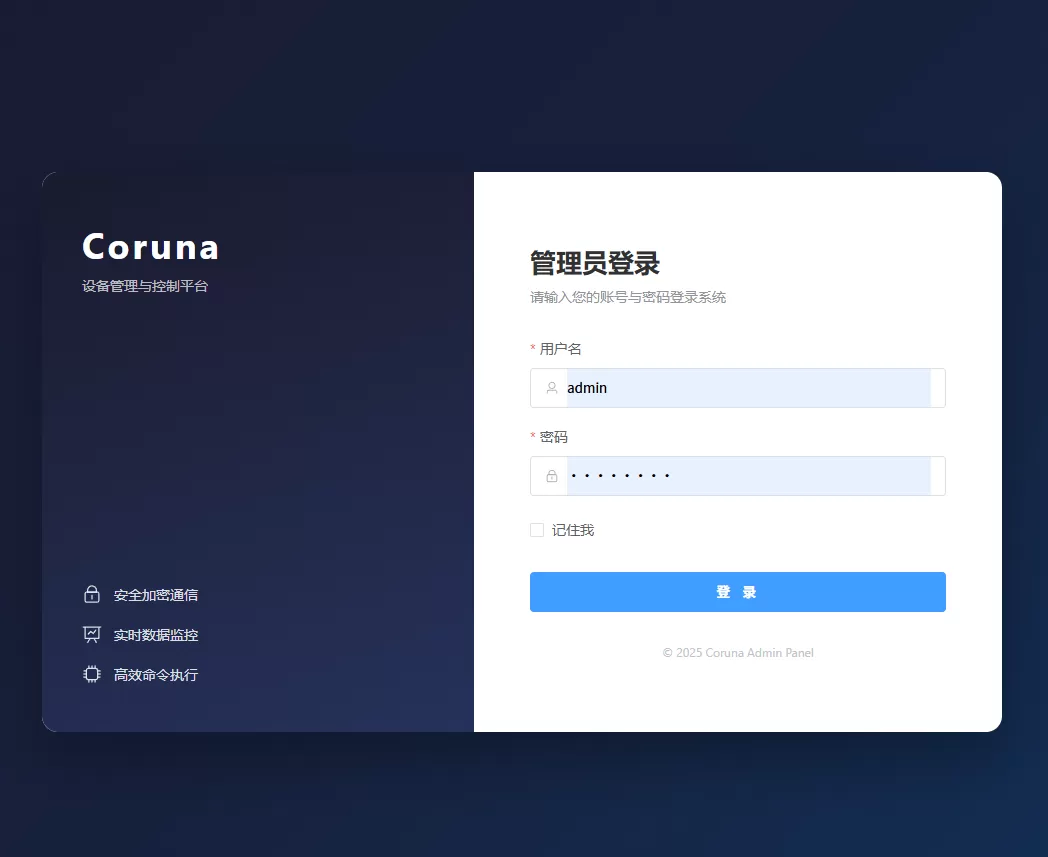
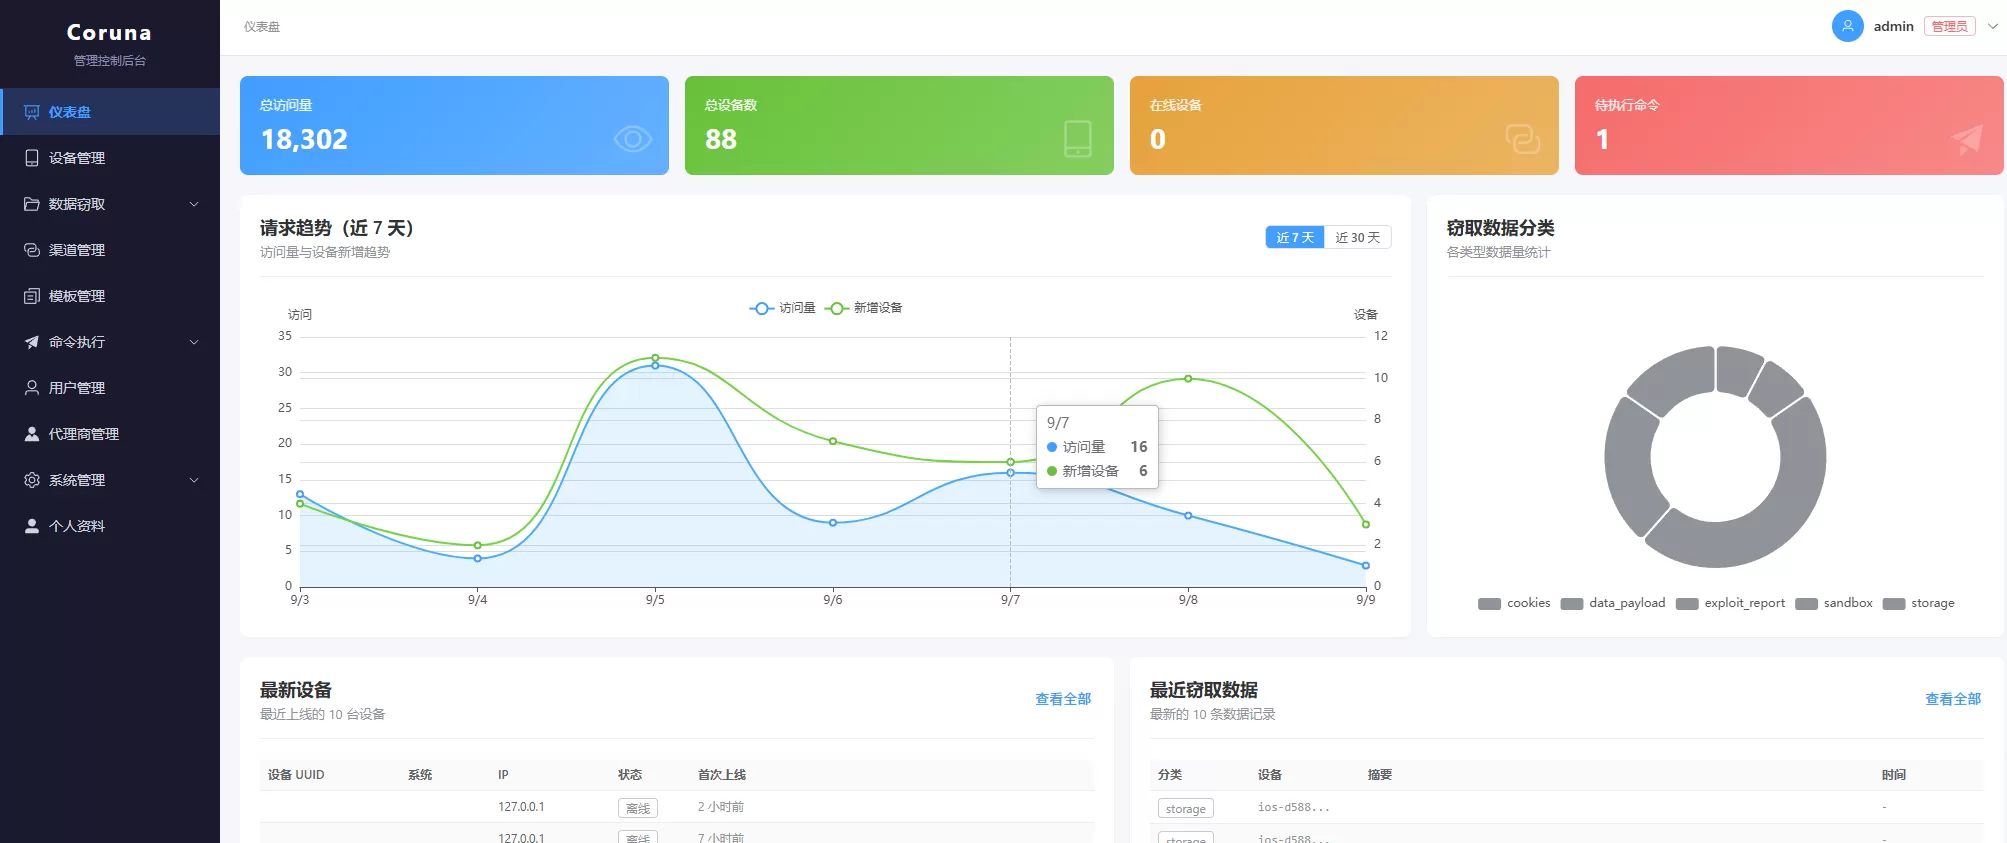
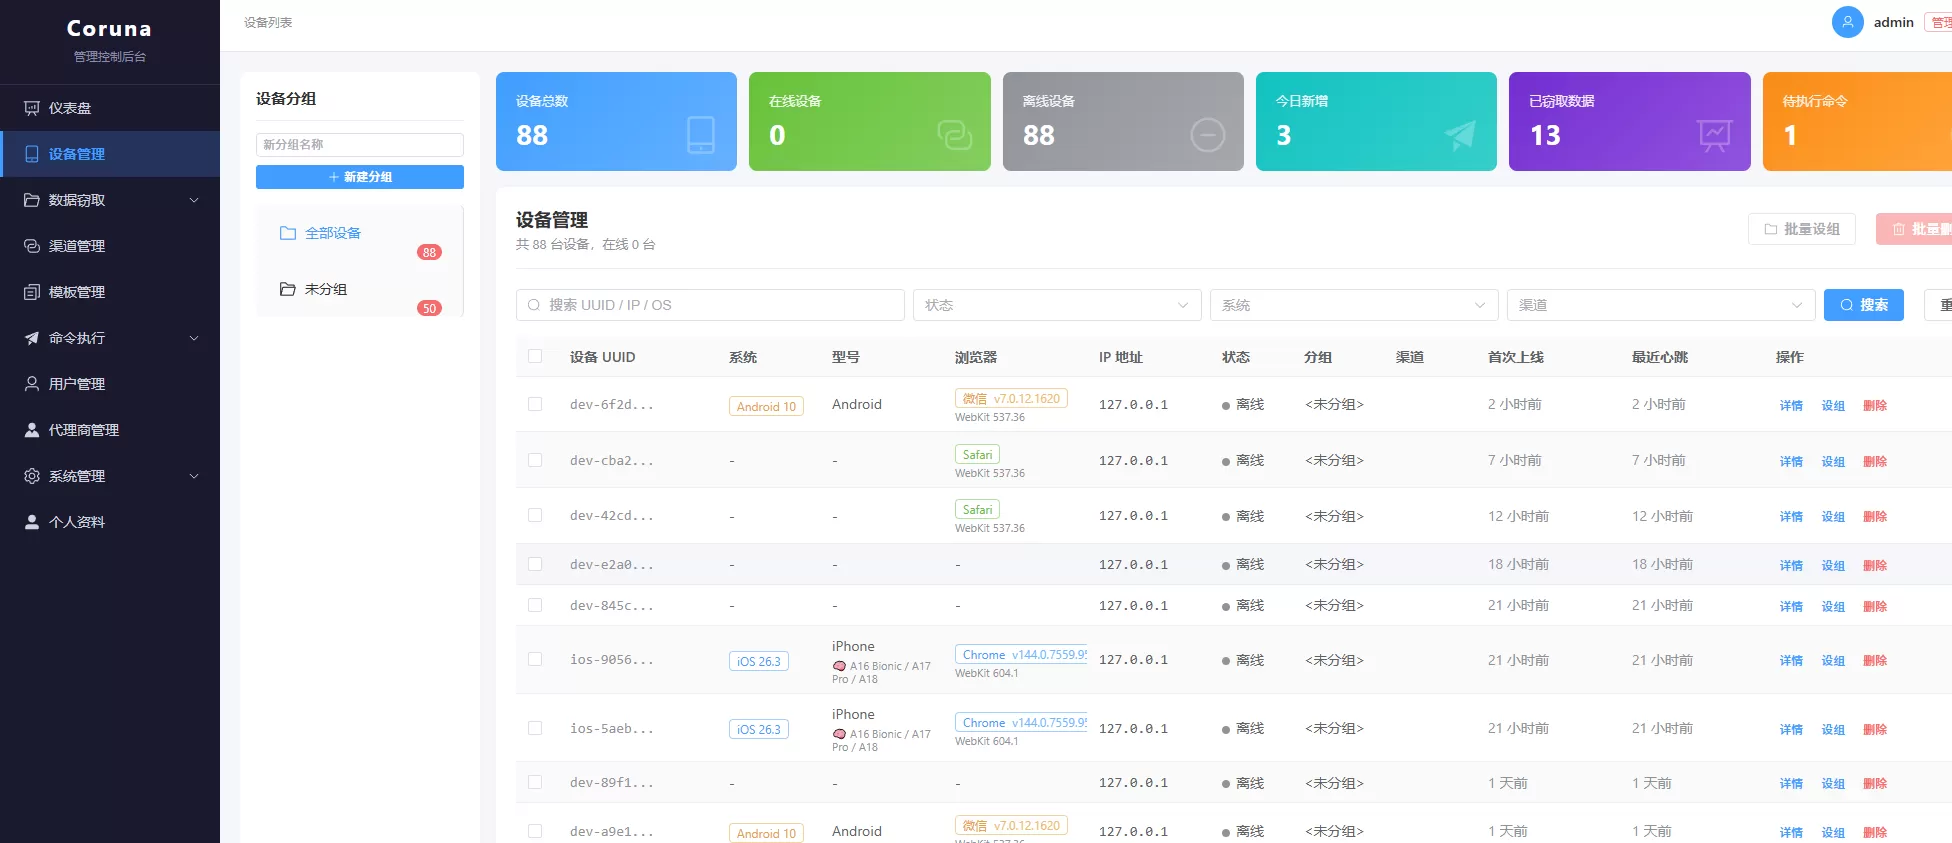
七、界面展示





暂无评论内容